Cryptojacking : quand une machine mine pour quelqu'un d'autre
Comment s'installe un malware de minage, pourquoi le propriétaire d'un rig est à la fois celui à qui il est le plus dur de le cacher et le plus facile à tromper, et comment inspecter et nettoyer une machine correctement.
Ce que c'est
Le cryptojacking, c'est quelqu'un qui fait tourner un logiciel de minage sur un matériel qui n'est pas le sien et qu'il ne paie pas. Ce n'est pas rare : c'est la chose la plus courante qu'un malware fait d'une machine une fois qu'il la contrôle, parce que le gain n'exige ensuite plus aucune tromperie de la victime. La victime, c'est la facture d'électricité, et elle arrive en silence.
C'est presque toujours du Monero. Cette cryptomonnaie se mine avec profit sur des processeurs ordinaires, donc quelques milliers d'ordinateurs de bureau en valent la peine, et sa confidentialité rend l'argent intraçable. Le programme est généralement XMRig, un logiciel de minage open source ordinaire, renommé et reconfiguré.
Une machine qui mine pour quelqu'un d'autre ne se comporte pas comme une machine infectée de la façon dont on l'imagine. Rien n'est chiffré, aucun fichier ne manque, aucune rançon n'apparaît. Elle chauffe, ralentit, use ses ventilateurs et coûte de l'argent, c'est tout.
Pourquoi c'est différent quand vous minez déjà
Tous les articles génériques disent la même chose : surveillez une utilisation élevée du processeur, la chaleur, les ventilateurs. Sur un rig, ces trois choses sont l'état normal, donc le conseil habituel ne détecte rien. Être mineur fait de vous la personne la mieux équipée pour le repérer et la plus facile à tromper.
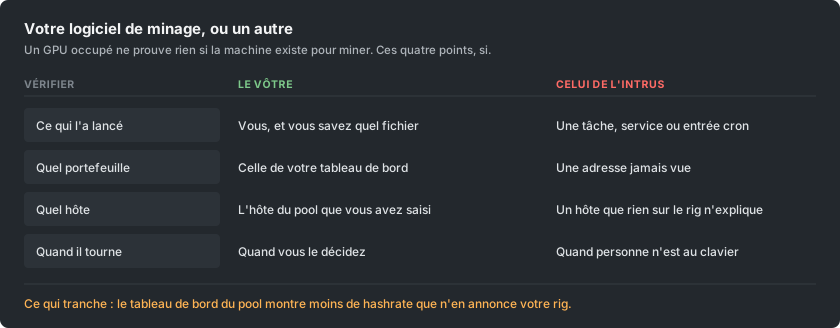
L'avantage, c'est que vous avez quelque chose que presque personne d'autre n'a : un second relevé, indépendant, de ce que votre matériel a produit. Le tableau de bord de votre pool est mesuré sur le serveur de quelqu'un d'autre, à partir du travail réellement arrivé. Si le rig affiche un hashrate et que le tableau de bord reste nettement en dessous, une fois les shares périmés déduits, quelque chose mange la différence.
Comment il entre
Les voies d'entrée ont peu changé, et aucune n'exige un attaquant sophistiqué.
- Logiciels crackés et piratés. C'est toujours la plus grande source à elle seule. Un keygen ou un installateur modifié d'une application payante est un programme que vous avez accepté de lancer avec vos propres droits, et le logiciel de minage voyage dans le paquet.
- Tout ce qui est exposé à internet sans être mis à jour. Les failles anciennes et bien connues des logiciels serveur sont recherchées en permanence, et un logiciel de minage est la charge préférée parce qu'il tire de l'argent d'une machine qui ne contient rien qui vaille la peine d'être volé.
- USB. Les campagnes récentes se copient sur les supports amovibles et se cachent derrière un raccourci qui ressemble à l'icône du support, et c'est ainsi qu'un réseau sans exposition à internet finit quand même infecté.
- Images de conteneur et de build. Une image de base téléchargée depuis un registre public peut en contenir un, et il mine alors dans chaque environnement construit à partir d'elle.
- Un onglet du navigateur, mais bien moins qu'avant. Les scripts qui minent tant qu'une page est ouverte étaient une industrie jusqu'à la fermeture du plus grand fournisseur en 2019 ; ils existent encore sur des sites de streaming et de téléchargement, mais ils s'arrêtent quand l'onglet est fermé.
Les signes sur une machine qui devrait être au repos
- Elle n'est jamais vraiment au repos. Les ventilateurs restent rapides et le boîtier reste chaud alors que rien n'est ouvert.
- Un processus que vous ne savez pas expliquer, souvent avec un nom proche de celui d'un vrai processus système. Un seul caractère différent dans un nom connu est une ruse courante.
- Une utilisation qui baisse dès que vous ouvrez le gestionnaire des tâches et revient quand vous le fermez. Ce comportement est délibéré et, à lui seul, c'est déjà presque une preuve.
- Une tâche planifiée, un service ou une entrée de démarrage que personne n'a créé.
- Des connexions sortantes vers un hôte que vous ne reconnaissez pas, répétées à un rythme régulier.
Les signes sur un rig qui devrait miner
Ici, la question n'est pas de savoir si quelque chose mine, mais si tout ce qui mine vous appartient.
- Le tableau de bord reste en dessous de ce qu'indique le rig, de façon constante, au-delà de ce qu'expliquent les shares périmés.
- Deux processus de minage alors que vous en avez lancé un. Sur un rig à plusieurs GPU, cela vaut la peine de les compter.
- Votre script de démarrage ou votre flight sheet contient une adresse de portefeuille ou un hôte que vous n'avez pas écrit. Lisez-le attentivement, ne vous contentez pas d'un coup d'œil : une adresse modifiée au milieu paraît identique au premier regard.
- Une carte chauffe et ne produit rien sur votre pool, ce qui est exactement l'allure d'un second logiciel de minage attaché à un seul périphérique.
- Elle mine alors que vous l'avez déjà arrêtée. Si arrêter votre propre logiciel de minage ne calme pas la machine, autre chose tourne.
Le changement de portefeuille, qui coûte plus que l'électricité
Une autre famille de malwares fait quelque chose de pire et de plus simple. Elle surveille le presse-papiers et, quand vous copiez quelque chose qui ressemble à une adresse de portefeuille, elle la remplace par celle de l'attaquant, en choisissant une adresse qui commence et finit par les mêmes caractères pour qu'une vérification rapide passe. Des gens ont perdu de grosses sommes ainsi sans aucun minage en jeu, et les deux sont souvent installés ensemble.
Pour un mineur, il existe une seconde version de la même idée : l'adresse dans un script de démarrage ou un flight sheet est réécrite une fois, et tous les paiements partent ensuite ailleurs. Rien ne casse. Le rig mine parfaitement. L'argent arrive simplement dans un autre portefeuille, et on le découvre généralement en se demandant pourquoi un paiement n'est jamais arrivé.
La défense est ennuyeuse et elle fonctionne. Après avoir collé une adresse à un endroit qui compte, vérifiez l'adresse entière et pas seulement ses extrémités, et confirmez que l'adresse de votre tableau de bord est bien celle que vous vouliez. Si vos paiements s'arrêtent mais pas votre hashrate, vérifiez l'adresse avant toute autre chose.
Comment vérifier, dans l'ordre
- Comparez les deux hashrates. Celui qu'indique le rig et celui du tableau de bord du pool, sur une journée et non sur une minute.
- Relisez votre propre configuration. Chaque adresse de portefeuille et chaque hôte, caractère par caractère, sur chaque rig.
- Arrêtez votre logiciel de minage et observez. Une machine qui reste occupée ensuite fait tourner autre chose.
- Listez ce qui démarre tout seul. Tâches planifiées et services sous Windows, timers et cron sous Linux, plus tout ce qui se lance à l'ouverture de session.
- Regardez les connexions sortantes avec votre logiciel de minage arrêté. Tout ce qui continue de communiquer à un rythme régulier mérite d'être identifié.
- Analysez avec un outil de confiance, mais ne vous arrêtez pas à un résultat propre. Les logiciels de minage sont couramment modifiés jusqu'à ce que les antivirus ne les reconnaissent plus, c'est pourquoi cette étape est la dernière et non la première.
Le supprimer, ce n'est pas effacer le fichier
Ils sont faits pour revenir. Effacer le programme pendant que ce qui le lance survit ne vous donne que quelques minutes. Supprimez la tâche planifiée, le service, l'entrée de démarrage, la ligne cron et la clé de registre, puis le fichier, puis redémarrez et vérifiez que rien n'est revenu.
Sur une machine importante, et surtout sur toute machine ayant contenu un portefeuille ou une clé privée, envisagez la réinstallation comme l'option honnête. Le même accès qui a installé un logiciel de minage pourrait installer n'importe quoi d'autre, et une campagne moderne aura récolté des identifiants au passage. Changez les mots de passe que cette machine a vus, depuis un autre appareil.
Comment rester propre
Les règles qui l'évitent vraiment sont ennuyeuses, et ce sont justement celles que l'on contourne parce que miner implique de télécharger des logiciels non signés écrits par des inconnus.
- Les logiciels de minage se téléchargent depuis la page des versions du projet lui-même, et vous vérifiez la somme de contrôle publiée. Un logiciel de minage récupéré via un lien de forum, la description d'une vidéo ou une archive reconditionnée est la façon la plus probable d'infecter une machine de minage, justement parce que vous vous attendiez à un avertissement et l'avez ignoré.
- N'exécutez jamais de logiciel piraté sur une machine qui mine ou qui contient un portefeuille. Jamais. Les deux habitudes ne font pas bon ménage.
- Mettez à jour tout ce qui est exposé à internet. La plupart des infections sont automatiques et choisissent les machines d'après leur numéro de version.
- Gardez le portefeuille sur lequel vous êtes payé séparé de la machine qui mine. Un rig n'a besoin que d'une adresse, jamais de clés.
- Vérifiez votre adresse de paiement après toute modification d'un rig, et à nouveau après tout événement inattendu qui lui arrive.