Cryptojacking: quan una màquina mina per a una altra persona
Com entra el malware de mineria, per què el propietari d'un rig és la persona a qui més costa amagar-ho i la més fàcil d'enganyar, i com revisar i netejar bé una màquina.
Què és
El cryptojacking és que algú executi un programari de mineria en maquinari que no és seu i que no paga. No és un fenomen marginal: és el que més sovint fa el programari maliciós amb una màquina un cop la té, perquè el guany no necessita que cap víctima caigui en cap parany després. La víctima és l'electricitat, i la factura arriba en silenci.
Gairebé sempre és Monero. Aquesta moneda es pot minar amb beneficis en processadors corrents, així que uns quants milers d'ordinadors d'oficina valen la pena, i la seva privadesa fa que no es pugui seguir el rastre dels diners. El programa sol ser XMRig, un programari de mineria normal de codi obert, amb el nom i la configuració canviats.
Una màquina que mina per a algú altre no es comporta com la gent espera d'una màquina infectada. No hi ha res xifrat, no falta cap fitxer, no apareix cap rescat. Simplement s'escalfa, redueix la velocitat, desgasta els ventiladors i costa diners.
Per què és diferent quan ja mineu
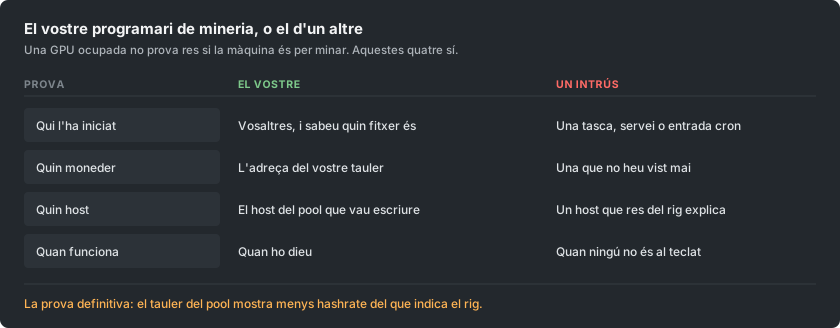
Tots els articles genèrics diuen el mateix: busqueu un ús alt del processador, busqueu escalfor, busqueu ventiladors. En un rig, totes tres coses són l'estat normal, així que els consells habituals no detecten res. Ser miner us converteix en la persona més ben equipada per trobar-ho i en la més fàcil d'enganyar.
L'avantatge és que teniu una cosa que gairebé ningú més té: un segon registre independent del que ha produït el vostre maquinari. El tauler del vostre pool es mesura al servidor d'un altre a partir de la feina que realment hi ha arribat. Si el rig informa d'un hashrate i el tauler en mostra un de clarament inferior, un cop descomptades les shares obsoletes, alguna cosa està consumint la diferència.
Com hi entra
Les vies no han canviat gaire, i cap d'elles requereix un atacant sofisticat.
- Programari pirata i crackejat. Continua sent la font més gran. Un keygen o un instal·lador modificat d'una aplicació de pagament és un programa que heu acceptat executar amb els vostres propis permisos, i el programari de mineria hi viatja dins de l'arxiu.
- Qualsevol cosa exposada a internet sense un pedaç. Els forats antics i ben coneguts del programari de servidor s'escanegen contínuament, i un programari de mineria és la càrrega preferida perquè treu profit d'una màquina que no conté res que valgui la pena robar.
- USB. Campanyes recents es copien a les unitats extraïbles i s'amaguen darrere d'una drecera que sembla la icona de la unitat, i així és com una xarxa sense exposició a internet acaba infectada igualment.
- Imatges de contenidors i de compilació. Una imatge base descarregada d'un registre públic en pot portar un, i llavors mina dins de cada entorn construït a partir d'ella.
- Una pestanya del navegador, tot i que molt menys que abans. Els scripts que minen mentre una pàgina està oberta van ser tota una indústria fins que el proveïdor més gran va tancar el 2019; encara existeixen en llocs de streaming i de descàrregues, però s'aturen quan es tanca la pestanya.
Els senyals en una màquina que hauria d'estar inactiva
- No està mai realment inactiva. Els ventiladors continuen accelerats i la caixa continua calenta sense res obert.
- Un procés que no sabeu explicar, sovint amb un nom semblant al d'un procés real del sistema. Una diferència d'un sol caràcter en un nom conegut és un truc habitual.
- Un ús que baixa en el moment en què obriu l'administrador de tasques i torna quan el tanqueu. Aquest comportament és deliberat i gairebé és una prova per si sol.
- Una tasca programada, un servei o una entrada d'inici que ningú ha creat.
- Connexions de sortida a un amfitrió que no reconeixeu, que es repeteixen amb un ritme fix.
Els senyals en un rig que hauria d'estar minant
Aquí la qüestió no és si alguna cosa està minant, sinó si tot el que mina és vostre.
- El tauler es queda per sota del que informa el rig, de manera constant, més enllà del que expliquen les shares obsoletes.
- Dos processos de mineria on n'havíeu iniciat un. En un rig amb diverses GPU val la pena comptar-los.
- El vostre script d'inici o la vostra flight sheet conté una adreça de moneder o un amfitrió que no heu escrit vós. Llegiu-lo, no hi doneu només un cop d'ull: una adreça alterada pel mig sembla idèntica a primera vista.
- Una targeta s'escalfa i no produeix res al vostre pool, que és el que sembla un segon programari de mineria fixat a un sol dispositiu.
- Mina quan l'heu aturat. Si aturar el vostre propi programari de mineria no calma la màquina, hi ha alguna altra cosa en execució.
El canvi de moneder, que costa més que l'electricitat
Una família diferent de programari maliciós fa una cosa pitjor i més senzilla. Vigila el porta-retalls, i quan copieu una cosa amb forma d'adreça de moneder la substitueix per la de l'atacant, triant-ne una que comenci i acabi amb els mateixos caràcters perquè una comprovació ràpida no detecti res. Hi ha qui ha perdut sumes importants així sense que hi hagi cap mineria pel mig, i sovint totes dues coses s'instal·len juntes.
Per a un miner hi ha una segona versió de la mateixa idea: l'adreça dins d'un script d'inici o d'una flight sheet es reescriu una vegada, i tots els pagaments a partir de llavors van a un altre lloc. Res no es trenca. El rig mina perfectament. Els diners simplement arriben a un moneder diferent, i la manera habitual de descobrir-ho és preguntar-se per què un pagament no ha arribat mai.
La defensa és avorrida i funciona. Després d'enganxar una adreça en qualsevol lloc important, comproveu-la sencera en lloc de només els extrems, i confirmeu que l'adreça del vostre tauler és la que volíeu. Si els vostres pagaments s'aturen mentre el vostre hashrate no, comproveu l'adreça abans que res més.
Com comprovar-ho, per ordre
- Compareu els dos hashrates. El que informa el rig amb el del tauler del pool, al llarg d'un dia i no d'un minut.
- Llegiu la vostra pròpia configuració. Cada adreça de moneder i cada amfitrió, caràcter a caràcter, a cada rig.
- Atureu el vostre programari de mineria i observeu. Una màquina que continua ocupada després té alguna altra cosa en execució.
- Feu una llista del que s'inicia sol. Tasques programades i serveis a Windows, temporitzadors i cron a Linux, i tot el que s'executa en iniciar la sessió.
- Mireu les connexions de sortida mentre el vostre programari de mineria està aturat. Qualsevol cosa que continuï comunicant-se amb un ritme fix mereix ser identificada.
- Feu una anàlisi amb una eina de confiança, però no us atureu en un resultat net. Els programaris de mineria es modifiquen habitualment fins que els escàners ja no els reconeixen, i per això aquest pas és l'últim i no el primer.
Eliminar-lo no és esborrar el fitxer
Estan fets per tornar. Esborrar el programa mentre sobreviu el que l'inicia només us dona uns quants minuts. Elimineu la tasca programada, el servei, l'entrada d'inici, la línia de cron i la clau del registre, després el fitxer, després reinicieu i comproveu que no ha tornat res.
En una màquina important, i sobretot en qualsevol que hagi contingut un moneder o una clau privada, considereu que reinstal·lar-la és l'opció honesta. El mateix accés que ha instal·lat un programari de mineria podria instal·lar qualsevol altra cosa, i una campanya moderna haurà recollit credencials pel camí. Canvieu les contrasenyes que ha vist aquella màquina, des d'un altre dispositiu.
Mantenir-vos net
Les regles que realment ho eviten són avorrides, i són les que la gent se salta perquè la mineria implica descarregar programari sense signar de desconeguts.
- Els programaris de mineria s'obtenen de la pàgina de versions del mateix projecte, i comproveu la suma de verificació publicada. Un programari de mineria d'un enllaç d'un fòrum, de la descripció d'un vídeo o d'un arxiu reempaquetat és la via més probable per la qual s'infecta una màquina de mineria, precisament perquè esperàveu un avís i el vau descartar.
- No executeu mai programari pirata en una màquina que mina o que conté un moneder. Mai. Tots dos hàbits no són compatibles.
- Apliqueu els pedaços a tot el que estigui exposat a internet. La majoria d'infeccions són automatitzades i trien les màquines pel número de versió.
- Mantingueu el moneder on cobreu separat de la màquina que mina. Un rig només necessita una adreça, mai claus.
- Comproveu la vostra adreça de pagament després de qualsevol canvi en un rig, i de nou després que li passi qualsevol cosa inesperada.