Cryptojacking: wenn ein Rechner für jemand anderen mint
Wie Mining-Malware eindringt, warum ein Rig-Besitzer sie schwer entdeckt und leicht getäuscht wird, und wie Sie ein System richtig prüfen und säubern.
Was es ist
Cryptojacking bedeutet, dass jemand einen Miner auf Hardware laufen lässt, die ihm nicht gehört und für die er nicht bezahlt. Das ist keine Nische: Es ist das Häufigste, was Malware mit einem Rechner anstellt, sobald sie ihn hat, weil der Ertrag danach kein Opfer mehr braucht, das zu irgendetwas verleitet wird. Der Strom ist das Opfer, und die Rechnung kommt leise.
Es ist fast immer Monero. Dieser Coin lässt sich auf gewöhnlichen Prozessoren mit Gewinn minen, also lohnen sich ein paar tausend Büro-PCs, und seine Privatsphäre bedeutet, dass sich das Geld nicht verfolgen lässt. Das Programm ist meist XMRig, ein gewöhnlicher Open-Source-Miner, mit geändertem Namen und geänderter Konfiguration.
Ein Rechner, der für jemand anderen mint, wirkt nicht so infiziert, wie man es erwartet. Nichts wird verschlüsselt, keine Datei fehlt, keine Lösegeldforderung erscheint. Er läuft einfach heiß, drosselt sich, verschleißt seine Lüfter und kostet Geld.
Warum es anders ist, wenn Sie bereits minen
Jeder allgemeine Artikel sagt dasselbe: Achten Sie auf hohe Prozessorlast, auf Hitze, auf Lüfter. Auf einem Rig sind alle drei der Normalzustand, also erkennt der übliche Rat nichts. Als Miner sind Sie am besten gerüstet, so etwas zu finden, und am leichtesten zu täuschen.
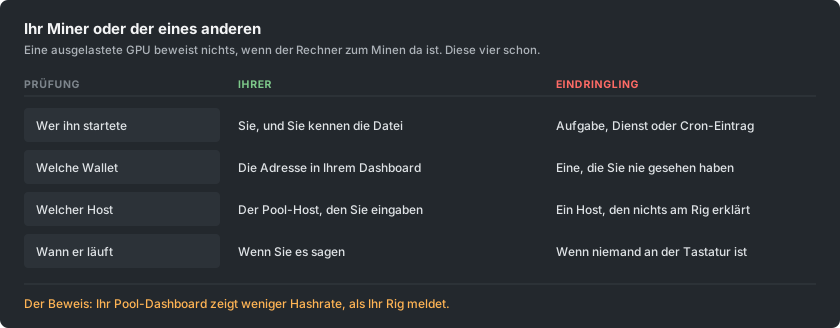
Der Vorteil ist, dass Sie etwas haben, das fast niemand sonst hat: eine zweite, unabhängige Aufzeichnung dessen, was Ihre Hardware produziert hat. Ihr Pool-Dashboard wird auf dem Server eines anderen gemessen, aus Arbeit, die tatsächlich angekommen ist. Wenn das Rig eine Hashrate meldet und das Dashboard deutlich darunter liegt, nachdem Sie Stale Shares berücksichtigt haben, verbraucht etwas die Differenz.
Wie es hineinkommt
Die Wege haben sich kaum verändert, und keiner davon erfordert einen raffinierten Angreifer.
- Gecrackte und raubkopierte Software. Immer noch die größte einzelne Quelle. Ein Keygen oder ein gepatchter Installer für eine kostenpflichtige Anwendung ist ein Programm, das Sie bewusst mit Ihren eigenen Rechten ausführen, und der Miner reist im Archiv mit.
- Alles, was ungepatcht im Internet erreichbar ist. Nach alten, weithin bekannten Lücken in Serversoftware wird ständig gesucht, und ein Miner ist die bevorzugte Nutzlast, weil er einen Rechner zu Geld macht, auf dem nichts Stehlenswertes liegt.
- USB. Neuere Kampagnen kopieren sich auf Wechseldatenträger und verstecken sich hinter einer Verknüpfung, die wie das Laufwerkssymbol aussieht. So wird auch ein Netzwerk ohne Internetzugang infiziert.
- Container- und Build-Images. Ein aus einer öffentlichen Registry geladenes Basis-Image kann einen Miner enthalten, der dann in jeder daraus gebauten Umgebung mint.
- Ein Browser-Tab, wenn auch weit seltener als früher. Skripte, die minen, solange eine Seite geöffnet ist, waren ein ganzer Wirtschaftszweig, bis der größte Anbieter 2019 schloss; es gibt sie noch auf Streaming- und Download-Seiten, aber sie hören auf, wenn der Tab geschlossen wird.
Die Anzeichen auf einem Rechner, der im Leerlauf sein sollte
- Er ist nie wirklich im Leerlauf. Die Lüfter bleiben hochgedreht und das Gehäuse bleibt warm, obwohl nichts geöffnet ist.
- Ein Prozess, den Sie nicht zuordnen können, oft so benannt, dass er einem echten Systemprozess ähnelt. Ein einziger abweichender Buchstabe in einem vertrauten Namen ist ein gängiger Trick.
- Last, die in dem Moment sinkt, in dem Sie den Task-Manager öffnen, und zurückkehrt, wenn Sie ihn schließen. Dieses Verhalten ist Absicht und für sich allein schon fast ein Beweis.
- Eine geplante Aufgabe, ein Dienst oder ein Autostart-Eintrag, den niemand angelegt hat.
- Ausgehende Verbindungen zu einem Host, den Sie nicht kennen, die sich in einem festen Rhythmus wiederholen.
Die Anzeichen auf einem Rig, das minen sollte
Hier lautet die Frage nicht, ob etwas mint, sondern ob alles, was mint, Ihnen gehört.
- Das Dashboard liegt dauerhaft unter dem, was das Rig meldet, und zwar mehr, als Stale Shares erklären.
- Zwei Mining-Prozesse, wo Sie einen gestartet haben. Auf einem Rig mit mehreren GPUs lohnt es sich nachzuzählen.
- Ihr Startskript oder Ihr Flight Sheet enthält eine Wallet-Adresse oder einen Host, den Sie nicht eingetippt haben. Lesen Sie es, statt nur darüberzuschauen: Eine in der Mitte veränderte Adresse sieht auf den ersten Blick identisch aus.
- Eine Karte läuft heiß und liefert in Ihrem Pool nichts, so sieht ein zweiter Miner aus, der an ein Gerät gebunden ist.
- Es mint, obwohl Sie es gestoppt haben. Wenn der Rechner nach dem Anhalten Ihres eigenen Miners nicht ruhiger wird, läuft etwas anderes.
Der Wallet-Tausch, der mehr kostet als der Strom
Eine eigene Familie von Malware tut etwas Schlimmeres und Einfacheres. Sie überwacht die Zwischenablage, und wenn Sie etwas kopieren, das wie eine Wallet-Adresse aussieht, ersetzt sie es durch die des Angreifers und wählt eine, die mit denselben Zeichen beginnt und endet, damit eine schnelle Prüfung durchgeht. Menschen haben dadurch große Summen verloren, ganz ohne Mining, und oft werden beide zusammen installiert.
Für einen Miner gibt es eine zweite Variante derselben Idee: Die Adresse in einem Startskript oder einem Flight Sheet wird einmal umgeschrieben, und jede spätere Auszahlung geht woandershin. Nichts geht kaputt. Das Rig mint perfekt. Das Geld kommt einfach bei einer anderen Wallet an, und meist bemerken die Leute es erst, wenn sie sich fragen, warum eine Auszahlung nie kam.
Die Abwehr ist langweilig und funktioniert. Prüfen Sie nach dem Einfügen einer Adresse an jeder wichtigen Stelle die ganze Adresse statt nur der Enden, und bestätigen Sie, dass die Adresse auf Ihrem Dashboard die ist, die Sie gemeint haben. Wenn Ihre Auszahlungen ausbleiben, Ihre Hashrate aber nicht, prüfen Sie vor allem anderen die Adresse.
So prüfen Sie es, der Reihe nach
- Vergleichen Sie die beiden Hashrates. Vom Rig gemeldet gegen Pool-Dashboard, über einen Tag statt einer Minute.
- Lesen Sie Ihre eigene Konfiguration. Jede Wallet-Adresse und jeden Host, Zeichen für Zeichen, auf jedem Rig.
- Stoppen Sie Ihren Miner und beobachten Sie. Ein Rechner, der danach beschäftigt bleibt, führt etwas anderes aus.
- Listen Sie auf, was von selbst startet. Geplante Aufgaben und Dienste unter Windows, Timer und Cron unter Linux, dazu alles, was bei der Anmeldung läuft.
- Sehen Sie sich die ausgehenden Verbindungen an, während Ihr eigener Miner gestoppt ist. Alles, was weiterhin in einem Rhythmus kommuniziert, sollten Sie identifizieren.
- Scannen Sie mit etwas Seriösem, aber geben Sie sich mit einem sauberen Ergebnis nicht zufrieden. Miner werden routinemäßig so lange verändert, bis Scanner sie nicht mehr erkennen, deshalb kommt dieser Schritt zuletzt und nicht zuerst.
Entfernen heißt nicht, die Datei zu löschen
Diese Programme sind darauf gebaut, wiederzukommen. Das Programm zu löschen, während das, was es startet, überlebt, verschafft Ihnen ein paar Minuten. Entfernen Sie die geplante Aufgabe, den Dienst, den Autostart-Eintrag, die Cron-Zeile und den Registrierungsschlüssel, dann die Datei, starten Sie dann neu und prüfen Sie, dass nichts zurückgekehrt ist.
Auf einem Rechner, auf den es ankam, und vor allem auf allem, was je eine Wallet oder einen privaten Schlüssel enthielt, ist eine Neuinstallation die ehrliche Option. Derselbe Zugang, der einen Miner installiert hat, könnte alles andere installieren, und eine moderne Kampagne hat unterwegs Zugangsdaten gesammelt. Ändern Sie die Passwörter, die dieser Rechner gesehen hat, von einem anderen Gerät aus.
Sauber bleiben
Die Regeln, die das tatsächlich verhindern, sind langweilig, und es sind genau die, die Leute auslassen, weil Mining bedeutet, unsignierte Software von Fremden herunterzuladen.
- Miner kommen von der eigenen Release-Seite des Projekts, und Sie prüfen die veröffentlichte Prüfsumme. Ein Miner aus einem Forenlink, einer Videobeschreibung oder einem neu gepackten Archiv ist der mit Abstand wahrscheinlichste Weg, auf dem ein Mining-Rechner infiziert wird, gerade weil Sie mit einer Warnung gerechnet und sie weggeklickt haben.
- Führen Sie niemals gecrackte Software auf einem Rechner aus, der mint oder eine Wallet enthält. Niemals. Die beiden Gewohnheiten passen nicht zusammen.
- Patchen Sie alles, was im Internet erreichbar ist. Die meisten Infektionen laufen automatisiert und wählen Rechner nach Versionsnummer aus.
- Halten Sie die Wallet, an die Sie ausgezahlt werden, getrennt von dem Rechner, der mint. Ein Rig braucht nur eine Adresse, niemals Schlüssel.
- Prüfen Sie Ihre Auszahlungsadresse nach jeder Änderung an einem Rig und erneut, wenn etwas Unerwartetes damit passiert.