Cryptojacking: kun kone louhii jollekulle toiselle
Miten louhintahaittaohjelma pääsee sisään, miksi se on vaikein piilottaa rigin omistajalta ja tämä on silti helpoin huijata, ja miten tarkistat ja puhdistat koneen kunnolla.
Mitä se on
Kryptokaappaus tarkoittaa, että joku ajaa louhintaohjelmaa laitteistolla, jota hän ei omista eikä maksa. Se ei ole marginaalinen ilmiö: se on yleisin asia, jonka haittaohjelma tekee koneella saatuaan sen haltuunsa, koska tuotto ei vaadi uhrin huijaamista mihinkään jälkikäteen. Sähkö on uhri, ja se laskuttaa hiljaa.
Kyse on lähes aina Monerosta. Kolikkoa voi louhia voitollisesti tavallisilla suorittimilla, joten muutama tuhat toimiston pöytäkonetta kannattaa kaapata, ja sen yksityisyys tarkoittaa, ettei rahaa voi seurata. Ohjelma on yleensä XMRig, tavallinen avoimen lähdekoodin louhintaohjelma, jonka nimi ja määritys on muutettu.
Toisille louhiva kone ei käyttäydy saastuneen tavalla, jota ihmiset odottavat. Mitään ei salata, mikään tiedosto ei katoa eikä lunnasvaatimusta ilmesty. Se vain käy kuumana, kuristaa tehoaan, kuluttaa tuulettimiaan ja maksaa rahaa.
Miksi tämä on erilaista, kun louhit jo
Jokainen yleinen artikkeli sanoo saman: etsi korkeaa suoritinkuormaa, etsi lämpöä, etsi tuulettimia. Rigissä kaikki kolme ovat normaalitila, joten tavallinen neuvo ei havaitse mitään. Louhijana olet parhaiten varustettu löytämään tämän ja helpoin huijattava.
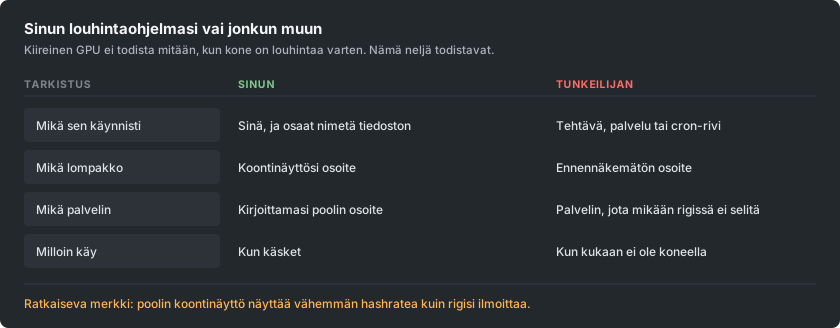
Etusi on, että sinulla on jotain, mitä lähes kenelläkään muulla ei ole: toinen, riippumaton tallenne siitä, mitä laitteistosi tuotti. Poolin koontinäyttösi mitataan jonkun toisen palvelimella työstä, joka todella saapui. Jos rigi raportoi hashraten ja koontinäyttö on selvästi sen alapuolella, kun olet ottanut stale-sharet huomioon, jokin kuluttaa erotuksen.
Miten se pääsee sisään
Reitit eivät ole juuri muuttuneet, eikä mikään niistä vaadi taitavaa hyökkääjää.
- Krakatut ja piraattiohjelmat. Yhä suurin yksittäinen lähde. Maksullisen sovelluksen keygen tai muokattu asennusohjelma on ohjelma, jonka olet suostunut ajamaan omilla oikeuksillasi, ja louhintaohjelma kulkee mukana arkiston sisällä.
- Kaikki internetiin päivittämättömänä näkyvä. Palvelinohjelmistojen vanhoja, laajalti tunnettuja aukkoja skannataan jatkuvasti, ja louhintaohjelma on suosituin hyötykuorma, koska sillä tienaa koneesta, jossa ei ole mitään varastamisen arvoista.
- USB. Viimeaikaiset kampanjat kopioivat itsensä siirrettäville asemille ja piiloutuvat aseman kuvakkeelta näyttävän pikakuvakkeen taakse; näin myös verkko ilman internetyhteyttä saastuu.
- Kontti- ja käännöskuvat. Julkisesta rekisteristä haettu peruskuva voi sisältää sellaisen, ja se louhii sitten jokaisessa siitä rakennetussa ympäristössä.
- Selaimen välilehti, tosin paljon harvemmin kuin ennen. Sivun ollessa auki louhivat skriptit olivat oma toimialansa, kunnes suurin palveluntarjoaja lopetti vuonna 2019; niitä on yhä suoratoisto- ja lataussivustoilla, mutta ne loppuvat, kun välilehti suljetaan.
Merkit koneessa, jonka pitäisi olla joutilaana
- Se ei koskaan oikeasti lepää. Tuulettimet pysyvät kierroksilla ja kotelo lämpimänä, vaikka mitään ei ole auki.
- Prosessi, jota et osaa selittää, usein nimetty lähelle oikeaa järjestelmäprosessia. Yhden merkin ero tutussa nimessä on yleinen temppu.
- Kuorma, joka putoaa heti, kun avaat tehtävienhallinnan, ja palaa, kun suljet sen. Tämä käytös on tahallista ja lähes todiste jo yksinään.
- Ajastettu tehtävä, palvelu tai käynnistysmerkintä, jota kukaan ei luonut.
- Lähtevät yhteydet isäntään, jota et tunnista, toistuen kiinteässä rytmissä.
Merkit rigissä, jonka pitäisi louhia
Tässä kysymys ei ole, louhiiko jokin, vaan onko kaikki louhiva sinun.
- Koontinäyttö on johdonmukaisesti rigin raportoimaa alempana, enemmän kuin stale-sharet selittävät.
- Kaksi louhintaprosessia, kun käynnistit yhden. Moni-GPU-rigissä ne kannattaa laskea.
- Käynnistysskriptissäsi tai flight sheetissäsi on lompakko-osoite tai isäntä, jota et kirjoittanut. Lue se, älä vain vilkaise: keskeltä muutettu osoite näyttää vilkaisulla samalta.
- Kortti käy kuumana eikä tuota poolillesi mitään; tältä näyttää toinen louhintaohjelma, joka on sidottu yhteen laitteeseen.
- Se louhii, vaikka pysäytit sen. Jos oman louhintaohjelmasi pysäyttäminen ei hiljennä konetta, jokin muu on käynnissä.
Lompakon vaihto, joka maksaa enemmän kuin sähkö
Erillinen haittaohjelmaperhe tekee jotain pahempaa ja yksinkertaisempaa. Se tarkkailee leikepöytää, ja kun kopioit jotain lompakko-osoitteen muotoista, se korvaa sen hyökkääjän osoitteella, valiten sellaisen, joka alkaa ja päättyy samoilla merkeillä, jotta nopea tarkistus menee läpi. Ihmiset ovat menettäneet tähän suuria summia ilman mitään louhintaa, ja nämä kaksi asennetaan usein yhdessä.
Louhijalle samasta ideasta on toinen versio: käynnistysskriptin tai flight sheetin sisällä oleva osoite kirjoitetaan kerran uudelleen, ja jokainen tilitys menee sen jälkeen muualle. Mikään ei hajoa. Rigi louhii täydellisesti. Rahat vain saapuvat eri lompakkoon, ja yleensä ihmiset huomaavat sen ihmetellessään, miksi tilitystä ei koskaan tullut.
Puolustus on tylsä ja toimii. Kun olet liittänyt osoitteen mihin tahansa tärkeään paikkaan, tarkista koko osoite eikä vain päitä, ja varmista, että koontinäytölläsi oleva osoite on se, jota tarkoitit. Jos tilityksesi loppuvat mutta hashratesi ei, tarkista osoite ennen mitään muuta.
Miten tarkistat, järjestyksessä
- Vertaa kahta hashratea. Rigin raportoimaa poolin koontinäyttöön, päivän eikä minuutin ajalta.
- Lue oma määrityksesi. Jokainen lompakko-osoite ja jokainen isäntä merkki merkiltä, jokaisessa rigissä.
- Pysäytä louhintaohjelmasi ja seuraa. Kone, joka pysyy kiireisenä sen jälkeen, ajaa jotain muuta.
- Listaa, mikä käynnistyy itsestään. Ajastetut tehtävät ja palvelut Windowsissa, ajastimet ja cron Linuxissa sekä kaikki kirjautumisen yhteydessä käynnistyvä.
- Katso lähteviä yhteyksiä, kun oma louhintaohjelmasi on pysäytetty. Kaikki, mikä yhä keskustelee rytmissä, kannattaa selvittää.
- Skannaa luotettavalla työkalulla, mutta älä pysähdy puhtaaseen tulokseen. Louhintaohjelmia muokataan rutiininomaisesti, kunnes skannerit eivät enää tunnista niitä, minkä vuoksi tämä vaihe on viimeinen eikä ensimmäinen.
Poistaminen ei ole tiedoston poistamista
Nämä on rakennettu palaamaan. Ohjelman poistaminen, kun sen käynnistävä asia säilyy, ostaa muutaman minuutin. Poista ajastettu tehtävä, palvelu, käynnistysmerkintä, cron-rivi ja rekisteriavain, sitten tiedosto, käynnistä sitten uudelleen ja tarkista, ettei mitään ole palannut.
Tärkeällä koneella, ja varsinkin kaikella, jolla on ollut lompakko tai yksityinen avain, pidä uudelleenasennusta rehellisenä vaihtoehtona. Sama pääsy, joka asensi louhintaohjelman, voi asentaa mitä tahansa muuta, ja nykyaikainen kampanja on kerännyt tunnuksia matkalla. Vaihda salasanat, jotka kone on nähnyt, toiselta laitteelta.
Puhtaana pysyminen
Säännöt, jotka todella estävät tämän, ovat tylsiä, ja juuri ne ihmiset ohittavat, koska louhintaan kuuluu allekirjoittamattomien ohjelmien lataaminen tuntemattomilta.
- Louhintaohjelmat haetaan projektin omalta julkaisusivulta, ja tarkistat julkaistun tarkistussumman. Foorumilinkistä, videon kuvauksesta tai uudelleenpakatusta arkistosta saatu louhintaohjelma on todennäköisin tapa, jolla louhintakone saastuu, juuri siksi, että odotit varoitusta ja ohitit sen.
- Älä koskaan aja krakattuja ohjelmia koneella, joka louhii tai jolla on lompakko. Ei koskaan. Nämä kaksi tapaa eivät sovi yhteen.
- Päivitä kaikki internetiin näkyvä. Useimmat tartunnat ovat automaattisia ja valitsevat koneet versionumeron perusteella.
- Pidä lompakko, johon sinulle maksetaan, erillään louhivasta koneesta. Rigi tarvitsee vain osoitteen, ei koskaan avaimia.
- Tarkista tilitysosoitteesi jokaisen rigiin tehdyn muutoksen jälkeen ja uudelleen, kun sille tapahtuu jotain odottamatonta.