Криптоджакинг: когато една машина копае за някой друг
Как зловреден софтуер за копаене влиза, защо собственикът на риг трудно го забелязва и лесно се заблуждава, и как да проверите и изчистите машина.
Какво е това
Криптоджакингът е, когато някой пуска програма за копаене на хардуер, който не притежава и за който не плаща. Това не е рядкост: това е най-честото, което зловредният софтуер прави с една машина, след като я завладее, защото печалбата не изисква жертвата да бъде подмамвана в каквото и да е след това. Жертва е електричеството, а сметката идва тихо.
Почти винаги става дума за Monero. Монетата може да се копае с печалба на обикновени процесори, така че няколко хиляди офис компютъра си струват, а поверителността ѝ означава, че парите не могат да бъдат проследени. Програмата обикновено е XMRig, обикновена програма за копаене с отворен код, с променени име и конфигурация.
Машина, която копае за някой друг, не се държи като заразена по начина, по който хората очакват. Нищо не е криптирано, няма изчезнал файл, не се появява искане за откуп. Тя просто работи гореща, забавя се, износва вентилаторите си и струва пари.
Защо е различно, когато вече копаете
Всяка обща статия казва едно и също: търсете високо натоварване на процесора, търсете топлина, търсете вентилатори. На риг и трите са нормалното състояние, така че обичайният съвет не открива нищо. Това, че копаете, Ви прави най-добре подготвения човек да открие това и най-лесния за заблуждаване.
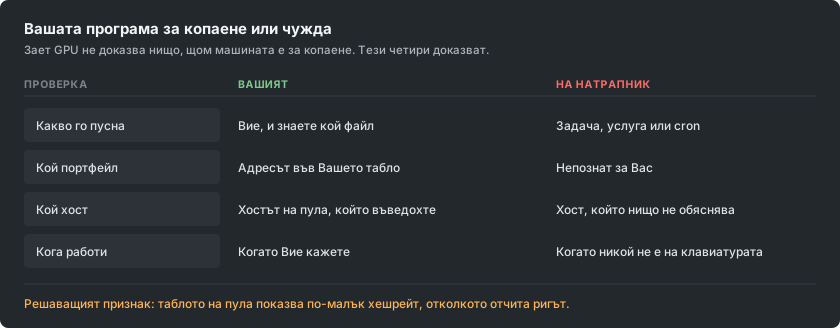
Предимството е, че имате нещо, което почти никой друг няма: втори, независим запис на това, което хардуерът Ви е произвел. Таблото на пула Ви се измерва на чужд сървър от работата, която наистина е пристигнала. Ако ригът отчита хешрейт, а таблото е значително под него, след като сте взели предвид остарелите дялове, нещо поглъща разликата.
Как прониква
Пътищата не са се променили много и никой от тях не изисква опитен нападател.
- Кракнат и пиратски софтуер. Все още най-големият единичен източник. Генератор на ключове или закърпен инсталатор за платено приложение е програма, която сте се съгласили да стартирате със собствените си права, а програмата за копаене пътува вътре в архива.
- Всичко, изложено в интернет без поправка. Стари, широко известни пробиви в сървърен софтуер се сканират непрекъснато, а програмата за копаене е предпочитаният товар, защото носи пари от машина, на която няма нищо ценно за крадене.
- USB. Скорошни кампании се копират на преносими устройства и се крият зад пряк път, който изглежда като иконата на устройството, и така мрежа без никакъв достъп до интернет все пак бива заразена.
- Образи на контейнери и компилации. Базов образ, изтеглен от публичен регистър, може да носи такава програма и тогава тя копае във всяка среда, изградена от него.
- Раздел в браузъра, макар и далеч по-рядко от преди. Скриптове, които копаят, докато страницата е отворена, бяха цяла индустрия, докато най-големият доставчик не спря през 2019 г.; те все още съществуват на сайтове за стрийминг и изтегляне, но спират заедно с раздела.
Признаците на машина, която би трябвало да е в покой
- Тя никога не е наистина в покой. Вентилаторите остават на високи обороти и кутията остава топла, без нищо да е отворено.
- Процес, който не можете да обясните, често наименуван така, че да е близо до истински системен процес. Разлика от един символ в познато име е често срещан трик.
- Натоварване, което спада в момента, в който отворите диспечера на задачите, и се връща, когато го затворите. Това поведение е умишлено и почти само по себе си е доказателство.
- Планирана задача, услуга или запис за автоматично стартиране, които никой не е създал.
- Изходящи връзки към хост, който не разпознавате, повтарящи се в постоянен ритъм.
Признаците на риг, който би трябвало да копае
Тук въпросът не е дали нещо копае, а дали всичко, което копае, е Ваше.
- Таблото стои под това, което ригът отчита, постоянно, повече отколкото остарелите дялове обясняват.
- Два процеса за копаене там, където сте стартирали един. На риг с много GPU си струва да ги преброите.
- Вашият скрипт за стартиране или flight sheet съдържа адрес на портфейл или хост, които не сте въвели Вие. Прочетете го, не го поглеждайте набързо: адрес, променен в средата, изглежда идентичен на пръв поглед.
- Карта работи гореща и не произвежда нищо във Вашия пул, а точно така изглежда втора програма за копаене, закрепена към едно устройство.
- Копае, когато сте я спрели. Ако спирането на собствената Ви програма за копаене не успокоява машината, работи нещо друго.
Подмяната на портфейла, която струва повече от електричеството
Отделно семейство зловреден софтуер прави нещо по-лошо и по-просто. То следи клипборда и когато копирате нещо с вид на адрес на портфейл, го заменя с адреса на нападателя, като избира такъв, който започва и завършва със същите символи, за да мине бърза проверка. Хора са губили големи суми от това без никакво копаене, а двете често се инсталират заедно.
За миньора има втора версия на същата идея: адресът в скрипт за стартиране или flight sheet се пренаписва веднъж и всяко следващо изплащане отива другаде. Нищо не се разваля. Ригът копае перфектно. Парите просто пристигат в друг портфейл, а обичайният начин хората да го открият е да се чудят защо изплащането не е дошло.
Защитата е скучна и работи. След като поставите адрес някъде, където е важно, проверете го целия, а не само краищата, и потвърдете, че адресът в таблото Ви е този, който сте имали предвид. Ако изплащанията Ви спрат, а хешрейтът Ви не, първо проверете адреса.
Как да проверите, по ред
- Сравнете двата хешрейта. Отчетения от рига срещу таблото на пула, за един ден, а не за минута.
- Прочетете собствената си конфигурация. Всеки адрес на портфейл и всеки хост, символ по символ, на всеки риг.
- Спрете програмата си за копаене и наблюдавайте. Машина, която остава натоварена след това, има нещо друго, което работи.
- Избройте какво се стартира само. Планирани задачи и услуги в Windows, таймери и cron в Linux, плюс всичко, което се стартира при влизане.
- Погледнете изходящите връзки, докато собствената Ви програма за копаене е спряна. Всичко, което все още комуникира в ритъм, си струва да бъде назовано.
- Сканирайте с нещо утвърдено, но не спирайте при чист резултат. Програмите за копаене редовно се променят, докато скенерите вече не ги разпознават, и затова тази стъпка е последна, а не първа.
Премахването не е изтриване на файла
Тези програми са направени да се връщат. Изтриването на програмата, докато това, което я стартира, оцелява, печели няколко минути. Премахнете планираната задача, услугата, записа за автоматично стартиране, реда в cron и ключа в регистъра, след това файла, после рестартирайте и проверете, че нищо не се е върнало.
На машина, която е важна, и особено на всичко, на което е имало портфейл или частен ключ, приемайте преинсталирането като честния вариант. Същият достъп, който е инсталирал програма за копаене, би могъл да инсталира всичко друго, а съвременна кампания ще е събрала идентификационни данни по пътя. Сменете паролите, които тази машина е виждала, от друго устройство.
Как да останете чисти
Правилата, които наистина предотвратяват това, са скучни и именно тях хората пропускат, защото копаенето включва изтегляне на неподписан софтуер от непознати.
- Програмите за копаене идват от собствената страница с версии на проекта и Вие проверявате публикуваната контролна сума. Програма за копаене от линк във форум, описание на видео или препакетиран архив е най-вероятният начин една машина за копаене да бъде заразена, точно защото сте очаквали предупреждение и сте го отхвърлили.
- Никога не стартирайте кракнат софтуер на машина, която копае или съхранява портфейл. Никога. Двата навика не се съчетават.
- Обновявайте всичко, изложено в интернет. Повечето заразявания са автоматизирани и избират машини по номер на версията.
- Дръжте портфейла, към който Ви се плаща, отделно от машината, която копае. На рига му трябва само адрес, никога ключове.
- Проверявайте адреса си за изплащане след всяка промяна на риг и отново след всяко неочаквано събитие с него.