Cryptojacking: když stroj těží pro někoho jiného
Jak se těžební malware dostane dovnitř, proč se před majitelem rigu skrývá nejhůř a zároveň ho nejsnáz oklame, a jak stroj pořádně zkontrolovat a vyčistit.
Co to je
Cryptojacking je, když někdo provozuje miner na hardwaru, který nevlastní a neplatí. Nejde o okrajovou věc: je to nejčastější, co malware se strojem udělá, jakmile ho má, protože k výnosu není potřeba oběť už k ničemu přimět. Obětí je elektřina a účet přichází potichu.
Téměř vždy jde o Monero. Tuto minci lze se ziskem těžit na běžných procesorech, takže pár tisíc kancelářských počítačů stojí za to mít, a její soukromí znamená, že peníze nelze sledovat. Programem je obvykle XMRig, obyčejný open-source miner, se změněným názvem a konfigurací.
Stroj, který těží pro někoho jiného, se nechová infikovaně tak, jak lidé čekají. Nic není zašifrované, žádný soubor nechybí, neobjeví se žádné výkupné. Jen běží horký, přiškrcuje se, opotřebovává ventilátory a stojí peníze.
Proč je to jiné, když už těžíte
Každý obecný článek říká totéž: hledejte vysoké vytížení procesoru, hledejte teplo, hledejte ventilátory. Na rigu jsou všechny tři normálním stavem, takže obvyklá rada nic neodhalí. Díky tomu, že jste těžař, jste nejlépe vybaveni to najít, a zároveň je nejsnazší vás oklamat.
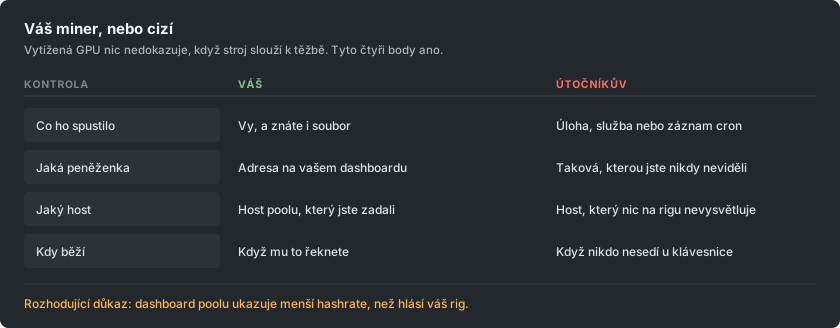
Výhodou je, že máte něco, co téměř nikdo jiný nemá: druhý, nezávislý záznam o tom, co váš hardware vyprodukoval. Dashboard poolu se měří na cizím serveru z práce, která skutečně dorazila. Pokud rig hlásí nějaký hashrate a dashboard je výrazně pod ním, i po započtení stale shares, něco ten rozdíl spotřebovává.
Jak se dostane dovnitř
Cesty se moc nezměnily a žádná z nich nevyžaduje sofistikovaného útočníka.
- Cracknutý a pirátský software. Stále největší jednotlivý zdroj. Keygen nebo upravený instalátor placené aplikace je program, který jste souhlasili spustit se svými vlastními oprávněními, a miner se veze uvnitř archivu.
- Cokoli vystaveného do internetu bez záplaty. Staré, široce známé díry v serverovém softwaru se neustále skenují a miner je oblíbeným nákladem, protože zpeněží stroj, na kterém není nic, co by stálo za ukradení.
- USB. Nedávné kampaně se kopírují na vyměnitelné disky a schovávají se za zástupce, který vypadá jako ikona disku; tak se nakazí i síť bez přístupu do internetu.
- Kontejnerové a build obrazy. Základní obraz stažený z veřejného registru ho může obsahovat a pak těží v každém prostředí, které je z něj postavené.
- Záložka prohlížeče, i když mnohem méně než dříve. Skripty, které těží, dokud je stránka otevřená, byly celým odvětvím, dokud největší poskytovatel v roce 2019 neskončil; na streamovacích a stahovacích webech stále existují, ale skončí se zavřením záložky.
Známky na stroji, který by měl zahálet
- Nikdy doopravdy nezahálí. Ventilátory jedou a skříň je teplá, i když nic není otevřené.
- Proces, který si nedokážete vysvětlit, často pojmenovaný tak, aby se podobal skutečnému systémovému. Rozdíl jediného znaku ve známém názvu je běžný trik.
- Vytížení, které klesne ve chvíli, kdy otevřete správce úloh, a vrátí se, když ho zavřete. Takové chování je záměrné a samo o sobě je téměř důkazem.
- Naplánovaná úloha, služba nebo položka po spuštění, kterou nikdo nevytvořil.
- Odchozí spojení k hostu, který neznáte, opakující se v pevném rytmu.
Známky na rigu, který by měl těžit
Tady nejde o to, zda něco těží, ale zda všechno, co těží, je vaše.
- Dashboard je trvale pod tím, co hlásí rig, víc, než vysvětlují stale shares.
- Dva těžební procesy tam, kde jste spustili jeden. Na rigu s více GPU se vyplatí je spočítat.
- Ve vašem spouštěcím skriptu nebo flight sheetu je adresa peněženky nebo host, které jste nepsali. Přečtěte ho, nejen na něj pohlédněte: adresa změněná uprostřed vypadá na první pohled stejně.
- Karta běží horká a ve vašem poolu nic nevyprodukuje; tak vypadá druhý miner připnutý k jednomu zařízení.
- Těží, i když jste ho zastavili. Pokud zastavení vašeho vlastního mineru stroj neztiší, běží něco jiného.
Záměna peněženky, která stojí víc než elektřina
Samostatná rodina malwaru dělá něco horšího a jednoduššího. Sleduje schránku, a když zkopírujete něco, co vypadá jako adresa peněženky, nahradí to adresou útočníka, vybranou tak, aby začínala a končila stejnými znaky a rychlá kontrola prošla. Lidé tím přišli o velké částky bez jakékoli těžby a obojí se často instaluje společně.
Pro těžaře existuje druhá verze stejného nápadu: adresa ve spouštěcím skriptu nebo flight sheetu se jednou přepíše a každá další výplata jde jinam. Nic se nerozbije. Rig těží perfektně. Peníze prostě dorazí do jiné peněženky a lidé to obvykle odhalí, když se diví, proč výplata nikdy nepřišla.
Obrana je nudná a funguje. Po vložení adresy kamkoli, kde na tom záleží, zkontrolujte celou adresu, ne jen konce, a ověřte, že adresa na vašem dashboardu je ta, kterou jste mysleli. Pokud se vaše výplaty zastaví, zatímco hashrate ne, zkontrolujte nejdřív adresu.
Jak kontrolovat, popořadě
- Porovnejte oba hashrate. Hlášený rigem proti dashboardu poolu, za den, ne za minutu.
- Přečtěte si vlastní konfiguraci. Každou adresu peněženky a každý host, znak po znaku, na každém rigu.
- Zastavte svůj miner a sledujte. Stroj, který zůstane vytížený i potom, má spuštěné něco jiného.
- Vypište, co se spouští samo. Naplánované úlohy a služby ve Windows, timery a cron v Linuxu a k tomu cokoli, co běží po přihlášení.
- Podívejte se na odchozí spojení, když je váš vlastní miner zastavený. Cokoli, co stále komunikuje v rytmu, stojí za to identifikovat.
- Proskenujte něčím renomovaným, ale u čistého výsledku nekončete. Minery se běžně upravují, dokud je skenery nepřestanou poznávat, a proto je tento krok poslední, ne první.
Odstranění není smazání souboru
Tyto programy jsou stavěné tak, aby se vracely. Smazání programu, zatímco přežije to, co ho spouští, vám získá pár minut. Odstraňte naplánovanou úlohu, službu, položku po spuštění, řádek cronu a klíč registru, pak soubor, pak restartujte a ověřte, že se nic nevrátilo.
Na stroji, na kterém záleželo, a zejména na čemkoli, co drželo peněženku nebo soukromý klíč, berte přeinstalaci jako poctivou volbu. Stejný přístup, který nainstaloval miner, mohl nainstalovat cokoli jiného, a moderní kampaň po cestě posbírá přihlašovací údaje. Změňte hesla, která ten stroj viděl, z jiného zařízení.
Jak zůstat čistí
Pravidla, která tomu skutečně brání, jsou nudná, a lidé je vynechávají, protože těžba znamená stahovat nepodepsaný software od cizích lidí.
- Minery berte ze stránky vydání samotného projektu a ověřte zveřejněný kontrolní součet. Miner z odkazu na fóru, z popisu videa nebo z přebaleného archivu je nejpravděpodobnější cesta, jak se těžební stroj nakazí, právě proto, že jste varování čekali a odmítli ho.
- Na stroji, který těží nebo drží peněženku, nikdy nespouštějte cracknutý software. Nikdy. Tyto dva zvyky se nesnesou.
- Záplatujte všechno, co je vystavené do internetu. Většina infekcí je automatizovaná a vybírá stroje podle čísla verze.
- Peněženku, na kterou dostáváte výplaty, držte odděleně od stroje, který těží. Rig potřebuje jen adresu, nikdy klíče.
- Po každé změně na rigu zkontrolujte adresu pro výplaty, a znovu poté, co se s ním stane cokoli nečekaného.