Czym jest kryptografia postkwantowa?
Dlaczego komputery kwantowe zagrażają podpisom używanym przez większość monet, czym jest ML-DSA, jak Quantus radzi sobie z większymi podpisami i co to oznacza dla kopania.
Problem, który stwarzają komputery kwantowe
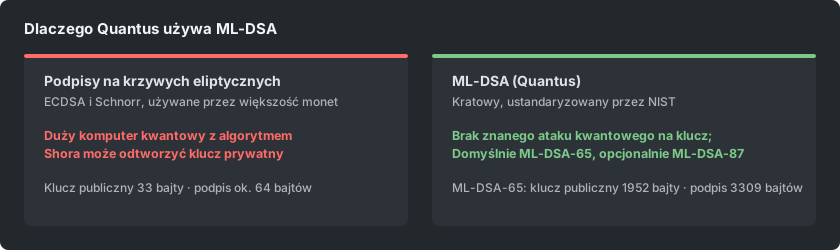
Większość kryptowalut podpisuje transakcje schematami opartymi na krzywych eliptycznych, takimi jak ECDSA lub Schnorr. Ich bezpieczeństwo opiera się na problemie matematycznym, którego zwykłe komputery nie są w stanie rozwiązać w żadnym praktycznym czasie, ale wystarczająco duży komputer kwantowy z algorytmem Shora mógłby to zrobić. Każdy, kto ma taką maszynę, mógłby wyliczyć klucz prywatny z klucza publicznego i wydać monety.
Czym jest ML-DSA
ML-DSA to schemat podpisu cyfrowego oparty na problemach kratowych, dla których nie jest znany żaden skuteczny atak kwantowy. Został ustandaryzowany w ramach programu kryptografii postkwantowej NIST i wywodzi się z projektu CRYSTALS-Dilithium. Quantus podpisuje nim każdą transakcję: domyślnie ML-DSA-65, a ML-DSA-87 dla użytkowników, którzy chcą wyższego poziomu bezpieczeństwa.
Koszt i jak Quantus sobie z nim radzi
Podpisy postkwantowe są znacznie większe: podpis ML-DSA-65 ma 3309 bajtów, a podpis oparty na krzywych eliptycznych około 64. Quantus używa dowodów z wiedzą zerową i agregacji kryptograficznej, aby ograniczyć dodatkowe miejsce, jakie zajmują one w łańcuchu.
A co z kopaniem?
Proof of Work opiera się na funkcji skrótu, a nie na podpisach, a funkcje skrótu są znacznie mniej narażone: najlepsze znane przyspieszenie kwantowe przeciwko nim, algorytm Grovera, jest tylko kwadratowe. Quantus kopie się z użyciem funkcji skrótu Poseidon2. Dla górnika nic się nie zmienia: kopie się z adresem qz tak samo jak każdą inną monetę.